Domain keinecookies.de kaufen?
Wir ziehen mit dem Projekt
keinecookies.de um.
Sind Sie am Kauf der Domain
keinecookies.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain keinecookies.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Auswirkungen haben Tracking-Technologien auf die Privatsphäre und Datenschutz der Internetnutzer?
Tracking-Technologien ermöglichen es Unternehmen, das Online-Verhalten von Nutzern zu verfolgen und persönliche Daten zu sammeln. Dadurch kann die Privatsphäre der Nutzer beeinträchtigt werden, da sie oft nicht wissen, welche Daten gesammelt werden und wie sie verwendet werden. Datenschutzverletzungen können auftreten, wenn diese Daten in falsche Hände geraten oder für unethische Zwecke verwendet werden. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Die Einwilligung als Ausdruck der grundrechtlich fundierten Selbstbestimmung im Datenschutz- und Wettbewerbsrecht, Gebundene Ausgabe von NicolasDie Einwilligung Als Ausdruck Der Grundrechtlich Fundierten Selbstbestimmung Im Datenschutz- Und Wettbewerbsrecht, Gebundene Ausgabe Von Nicolas Apelt, Duncker & Humblot, 978-3-428-19752-1, Seitenanzahl: 30589,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
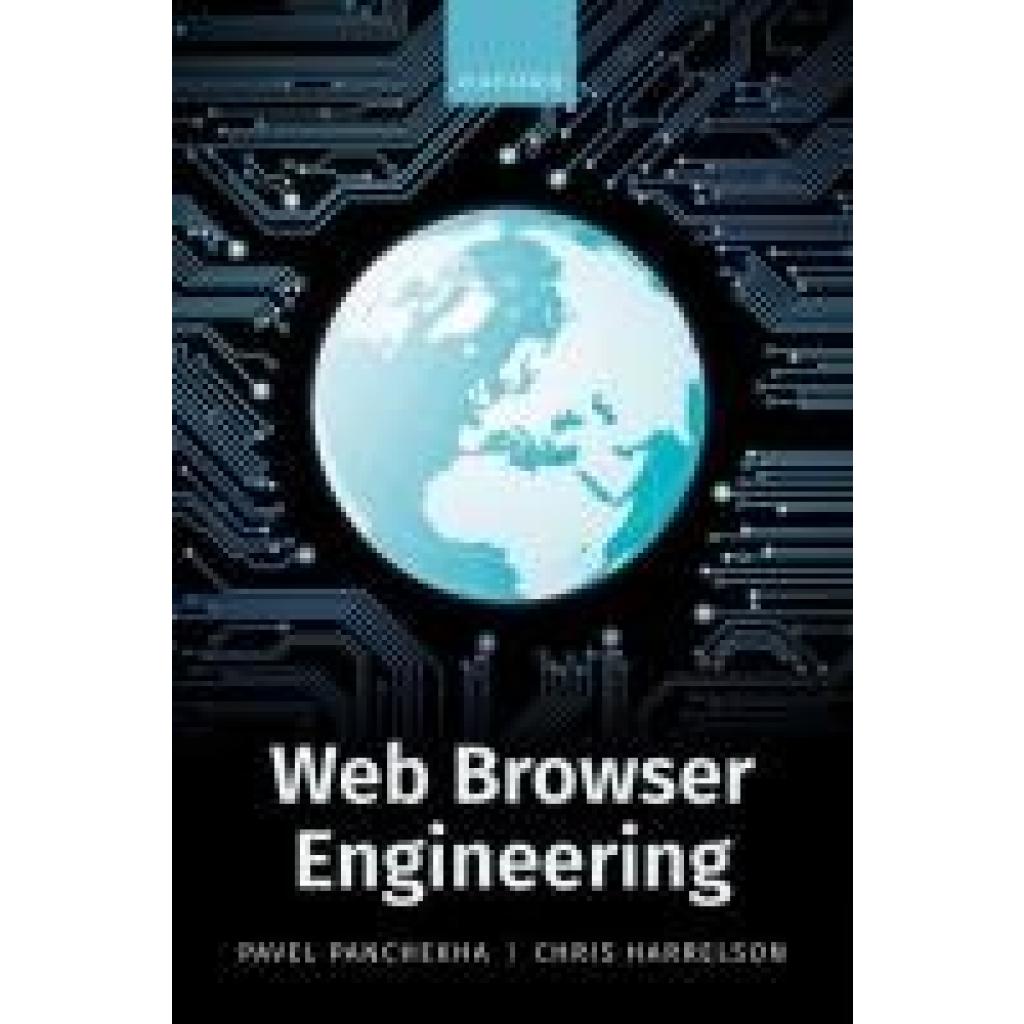
Panchekha, Pavel: Web Browser EngineeringWeb Browser Engineering , A working or budding software engineer always benefits from deeply understanding the platform their code runs on, and web browsers are the most common and widely-used platform there is. This book is the essential description of how they work and how that impacts web developers and other software engineers whose work touches the web. Readers of Web Browser Engineering will join the authors in building their own web browser, including rich visual effects, multithreaded architecture, JavaScript APIs, and comprehensive security policies. Web browser engines are filled with unique challenges, interesting algorithms, and clever optimizations. Building a browser is both easy and incredibly hard, both intentional and accidental, and everywhere you look, you see the evolution and history of the web wrapped up in one codebase. It's both fun, and endlessly interesting. This interactive and engaging book will be a unique source for any software engineer, computer scientist, web developer, or simply anyone with an interest in web browsers and how they work. This is an open access title available under the terms of a CC BY-NC-ND 4.0 International licence. It is free to read on the Oxford Academic platform and offered as a free PDF download from OUP and selected open access locations. , > , Erscheinungsjahr: 20241107, Produktform: Kartoniert, Autoren: Harrelson, Chris~Panchekha, Pavel, Seitenzahl/Blattzahl: 528, Themenüberschrift: COMPUTERS / Programming / General, Fachschema: Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: TB/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 156, Höhe: 25, Gewicht: 860, Produktform: Kartoniert, Genre: Importe,47,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF RFID-Signalblockierbeutel für Smartphones – Faraday-Handy-Tasche für Privatsphäre, Anti-Tracking, Anti-Strahlung undImportiertes Wollmaterial und Polyester für Signalabschirmung blockiert RFID und Mobilfunk kompakte 19cm x 11cm Tasche passt für Telefone unter 6.5 inches und Autoschlüssel leicht für Alltag und Fahrzeug schützt vor Informationsleckage, Anrufen und Ortung. Vollständige Abschirmung: Dieses RFID-blockierende Etui kombiniert Polyester und importiertes Wollmaterial zu einer kompletten Signalisolation. Als Faraday-Handytasche blockiert es RFID- und Mobilfunksignale effektiv, reduziert das Risiko von Informationsleckagen und verhindert unerwünschte Fernzugriffe. Ideal für Reisen, Meetings oder das Aufbewahren im Fahrzeug, wenn absolute Privatsphäre und Signalabschirmung erforderlich sind. Schutz der Privatsphäre: Die Tasche ist als mobiler Privatschutz und Anti-Tracking-Hülle konzipiert und verhindert Ortung sowie das Abfangen von Daten. Der RFID-Signalblocker und die Privacy-Faraday-Funktion stoppen unautorisierte RFID-Auslesungen und mobile Signalabfragen, schützen persönliche Daten auf Telefonen und RFID-fähigen Karten und bieten Schutz in öffentlichen Räumen, beim Pendeln oder beim Ablegen von Geräten im Auto. Alltagskomfort: Mit kompakter Größe und praktischer Aufbewahrung erfüllt diese Faraday-Tasche für Autoschlüssel und Telefone tägliche Tragebedürfnisse ohne zusätzliches Volumen. Sie passt für Telefone unter 6.5 inches und bietet Platz für Autoschlüssel, wodurch unterwegs eine einfache und praktische Lösung für Privacy und sichere Schlüsselaufbewahrung entsteht. Geeignet für Meetings, beim Schlafen oder zur Aufbewahrung wertvoller Gegenstände im Fahrzeug. Vielseitige Anwendung: Die Faraday-Handytasche eignet sich für den Schutz von Smartphones, RFID-Karten und kleinen elektronischen Geräten und reduziert Belästigungen durch unerwünschte Anrufe. Verwenden Sie sie auf Geschäftsreisen, bei sensiblen Besprechungen, in Fahrzeugen oder im Alltag, um Standortverfolgung, Signalstörungen und Informationsverlust zu minimieren. Materialwahl und Konstruktion unterstützen die zuverlässige Signalabschirmung im täglichen Gebrauch. Spezifikationen: Farbe: Blau Größe: Länge: 19cm Breite: 11cm Material: Polyester Parameter: Effektive Signalabschirmung; Anti-Strahlung; Anti-Belästigung; Anti-Tracking; Verhindert Informationsleckagen; Passt für Telefone unter 6.5 inches; Geeignet für täglichen Gebrauch und Aufbewahrung von Autoschlüsseln Das Paket beinhaltet: Schlüsselbeutel x113,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit und Privatsphäre im Web. Client-Server-Kommunikation mittels Browser, HTTP-Header und Proxys, Taschenbuch von David Koller, GRIN,Sicherheit Und Privatsphäre Im Web. Client-server-kommunikation Mittels Browser, Http-header Und Proxys, Taschenbuch Von David Koller, Grin, 978-3-346-07774-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum ist es wichtig, dass moderne Browser Tracking-Schutzfunktionen anbieten, um die Privatsphäre der Nutzer zu schützen?
Moderne Browser sollten Tracking-Schutzfunktionen anbieten, um die Privatsphäre der Nutzer zu schützen, da viele Websites und Werbetreibende Daten sammeln, um das Verhalten der Nutzer zu verfolgen. Diese Daten können für personalisierte Werbung genutzt werden, aber auch für unerwünschtes Tracking und Profiling. Durch Tracking-Schutzfunktionen können Nutzer kontrollieren, welche Informationen sie preisgeben und ihre Privatsphäre im Internet besser schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Wie kann E-Mail-Tracking in Bezug auf Datenschutz und Privatsphäre ethisch und verantwortungsbewusst eingesetzt werden?
E-Mail-Tracking sollte nur mit ausdrücklicher Zustimmung der Empfänger erfolgen, um deren Privatsphäre zu respektieren. Es ist wichtig, transparent über die Verwendung von Tracking-Technologien zu informieren und den Empfängern die Möglichkeit zu geben, dem Tracking zu widersprechen. Zudem sollten nur die für die Kommunikation notwendigen Daten erfasst werden und diese nur für den angegebenen Zweck verwendet werden. Unternehmen sollten sicherstellen, dass sie die geltenden Datenschutzgesetze einhalten und die Sicherheit der erfassten Daten gewährleisten. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Einwilligung als Ausdruck der grundrechtlich fundierten Selbstbestimmung im Datenschutz- und Wettbewerbsrecht, Gebundene Ausgabe von NicolasDie Einwilligung Als Ausdruck Der Grundrechtlich Fundierten Selbstbestimmung Im Datenschutz- Und Wettbewerbsrecht, Gebundene Ausgabe Von Nicolas Apelt, Duncker & Humblot, 978-3-428-19752-1, Seitenanzahl: 30589,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Panchekha, Pavel: Web Browser EngineeringWeb Browser Engineering , A working or budding software engineer always benefits from deeply understanding the platform their code runs on, and web browsers are the most common and widely-used platform there is. This book is the essential description of how they work and how that impacts web developers and other software engineers whose work touches the web. Readers of Web Browser Engineering will join the authors in building their own web browser, including rich visual effects, multithreaded architecture, JavaScript APIs, and comprehensive security policies. Web browser engines are filled with unique challenges, interesting algorithms, and clever optimizations. Building a browser is both easy and incredibly hard, both intentional and accidental, and everywhere you look, you see the evolution and history of the web wrapped up in one codebase. It's both fun, and endlessly interesting. This interactive and engaging book will be a unique source for any software engineer, computer scientist, web developer, or simply anyone with an interest in web browsers and how they work. This is an open access title available under the terms of a CC BY-NC-ND 4.0 International licence. It is free to read on the Oxford Academic platform and offered as a free PDF download from OUP and selected open access locations. , > , Erscheinungsjahr: 20241107, Produktform: Kartoniert, Autoren: Harrelson, Chris~Panchekha, Pavel, Seitenzahl/Blattzahl: 528, Themenüberschrift: COMPUTERS / Programming / General, Fachschema: Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: TB/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 156, Höhe: 25, Gewicht: 860, Produktform: Kartoniert, Genre: Importe,47,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Auswirkungen haben Tracking-Technologien auf die Privatsphäre und Datenschutz der Internetnutzer?
Tracking-Technologien ermöglichen es Unternehmen, das Online-Verhalten von Nutzern zu verfolgen und persönliche Daten zu sammeln. Dadurch kann die Privatsphäre der Nutzer beeinträchtigt werden, da sie oft nicht wissen, welche Daten gesammelt werden und wie sie verwendet werden. Datenschutzverletzungen können auftreten, wenn diese Daten in falsche Hände geraten oder für unethische Zwecke verwendet werden. **
-
Warum ist es wichtig, dass moderne Browser Tracking-Schutzfunktionen anbieten, um die Privatsphäre der Nutzer zu schützen?
Moderne Browser sollten Tracking-Schutzfunktionen anbieten, um die Privatsphäre der Nutzer zu schützen, da viele Websites und Werbetreibende Daten sammeln, um das Verhalten der Nutzer zu verfolgen. Diese Daten können für personalisierte Werbung genutzt werden, aber auch für unerwünschtes Tracking und Profiling. Durch Tracking-Schutzfunktionen können Nutzer kontrollieren, welche Informationen sie preisgeben und ihre Privatsphäre im Internet besser schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
INF RFID-Signalblockierbeutel für Smartphones – Faraday-Handy-Tasche für Privatsphäre, Anti-Tracking, Anti-Strahlung undImportiertes Wollmaterial und Polyester für Signalabschirmung blockiert RFID und Mobilfunk kompakte 19cm x 11cm Tasche passt für Telefone unter 6.5 inches und Autoschlüssel leicht für Alltag und Fahrzeug schützt vor Informationsleckage, Anrufen und Ortung. Vollständige Abschirmung: Dieses RFID-blockierende Etui kombiniert Polyester und importiertes Wollmaterial zu einer kompletten Signalisolation. Als Faraday-Handytasche blockiert es RFID- und Mobilfunksignale effektiv, reduziert das Risiko von Informationsleckagen und verhindert unerwünschte Fernzugriffe. Ideal für Reisen, Meetings oder das Aufbewahren im Fahrzeug, wenn absolute Privatsphäre und Signalabschirmung erforderlich sind. Schutz der Privatsphäre: Die Tasche ist als mobiler Privatschutz und Anti-Tracking-Hülle konzipiert und verhindert Ortung sowie das Abfangen von Daten. Der RFID-Signalblocker und die Privacy-Faraday-Funktion stoppen unautorisierte RFID-Auslesungen und mobile Signalabfragen, schützen persönliche Daten auf Telefonen und RFID-fähigen Karten und bieten Schutz in öffentlichen Räumen, beim Pendeln oder beim Ablegen von Geräten im Auto. Alltagskomfort: Mit kompakter Größe und praktischer Aufbewahrung erfüllt diese Faraday-Tasche für Autoschlüssel und Telefone tägliche Tragebedürfnisse ohne zusätzliches Volumen. Sie passt für Telefone unter 6.5 inches und bietet Platz für Autoschlüssel, wodurch unterwegs eine einfache und praktische Lösung für Privacy und sichere Schlüsselaufbewahrung entsteht. Geeignet für Meetings, beim Schlafen oder zur Aufbewahrung wertvoller Gegenstände im Fahrzeug. Vielseitige Anwendung: Die Faraday-Handytasche eignet sich für den Schutz von Smartphones, RFID-Karten und kleinen elektronischen Geräten und reduziert Belästigungen durch unerwünschte Anrufe. Verwenden Sie sie auf Geschäftsreisen, bei sensiblen Besprechungen, in Fahrzeugen oder im Alltag, um Standortverfolgung, Signalstörungen und Informationsverlust zu minimieren. Materialwahl und Konstruktion unterstützen die zuverlässige Signalabschirmung im täglichen Gebrauch. Spezifikationen: Farbe: Blau Größe: Länge: 19cm Breite: 11cm Material: Polyester Parameter: Effektive Signalabschirmung; Anti-Strahlung; Anti-Belästigung; Anti-Tracking; Verhindert Informationsleckagen; Passt für Telefone unter 6.5 inches; Geeignet für täglichen Gebrauch und Aufbewahrung von Autoschlüsseln Das Paket beinhaltet: Schlüsselbeutel x113,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit und Privatsphäre im Web. Client-Server-Kommunikation mittels Browser, HTTP-Header und Proxys, Taschenbuch von David Koller, GRIN,Sicherheit Und Privatsphäre Im Web. Client-server-kommunikation Mittels Browser, Http-header Und Proxys, Taschenbuch Von David Koller, Grin, 978-3-346-07774-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Bundesgesetz für Datenschutz und die digitale Privatsphäre der Schweizer Bevölkerung, Taschenbuch von Franziska Bettina Peier, GRIN,Das Bundesgesetz Für Datenschutz Und Die Digitale Privatsphäre Der Schweizer Bevölkerung, Taschenbuch Von Franziska Bettina Peier, Grin, 978-3-668-54771-1, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann E-Mail-Tracking in Bezug auf Datenschutz und Privatsphäre ethisch und verantwortungsbewusst eingesetzt werden?
E-Mail-Tracking sollte nur mit ausdrücklicher Zustimmung der Empfänger erfolgen, um deren Privatsphäre zu respektieren. Es ist wichtig, transparent über die Verwendung von Tracking-Technologien zu informieren und den Empfängern die Möglichkeit zu geben, dem Tracking zu widersprechen. Zudem sollten nur die für die Kommunikation notwendigen Daten erfasst werden und diese nur für den angegebenen Zweck verwendet werden. Unternehmen sollten sicherstellen, dass sie die geltenden Datenschutzgesetze einhalten und die Sicherheit der erfassten Daten gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.